
Pane na Microsoft e caos aéreo nos EUA: o que houve?
Falhas em serviços digitais, suspensão de voos e ataques hackers provocam preocupação internacional e alimentam boatos sobre um suposto apagão global
- Publicado: 16/11/2026 19:30
- Alterado: 16/11/2026 19:30
- Autor: Érica Oliveira/Plataformanet


Crédito: (Imagem/Magnific)
As últimas semanas concentraram uma sequência de incidentes tecnológicos que colocaram empresas, governos e usuários em estado de alerta. Entre os acontecimentos recentes estão as falhas em plataformas da Microsoft, a suspensão temporária das decolagens nos EUA e ataques cibernéticos contra grandes instituições financeiras, como a Binance.
Os episódios tiveram causas e consequências diferentes, mas ganharam repercussão internacional e levantaram questionamentos sobre a segurança das infraestruturas que sustentam serviços essenciais. Essa sequência de casos também gerou preocupação generalizada e serviu de combustível para a disseminação de notícias falsas nas redes sociais, incluindo teorias conspiratórias que preveem um suposto “apagão mundial” para o dia 17 de novembro.
Mas, afinal, esses casos têm relação entre si? O que foi falha técnica e o que foi ação criminosa? A seguir, esclarecemos cada um desses eventos e o que dizem as autoridades.
Microsoft foi hackeada? Entenda a pane global
Entre os dias 12 e 13 de novembro, uma falha de grandes proporções afetou os serviços da Microsoft em mais de 90 países. Outlook, Teams, Copilot e outras ferramentas do Microsoft 365 apresentaram instabilidade ou ficaram fora do ar, prejudicando atividades de empresas, órgãos públicos e usuários. A dimensão do problema chamou a atenção. Segundo levantamento da Ookla, responsável pelo Downdetector, foram registrados aproximadamente 7 milhões de relatos de falhas durante o período.
Os impactos ultrapassaram o uso pessoal dos aplicativos. Segundo a Reuters, órgãos governamentais na Austrália, no Japão e nos Estados Unidos, empresas do setor financeiro e companhias aéreas também relataram dificuldades relacionadas aos serviços da Microsoft. No Brasil, a presidência do Supremo Tribunal Federal (STF) chegou a suspender os prazos processuais em todo o sistema judiciário devido à indisponibilidade das plataformas.
A Microsoft informou que o problema não foi provocado por um ataque cibernético. A empresa identificou uma falha relacionada à configuração de sua rede, associada a uma atualização anterior da capacidade da infraestrutura, que acabou se manifestando após uma mudança recente nas configurações.
A companhia afirmou ter corrigido a causa principal e trabalhado para normalizar o funcionamento das ferramentas. Então, embora a interrupção tenha sido ampla, a própria Microsoft ressaltou que a pane não tem qualquer relação com ataques cibernéticos, roubo de dados ou falhas em sistemas de inteligência artificial (IA).
O que provocou a suspensão de voos nos Estados Unidos?
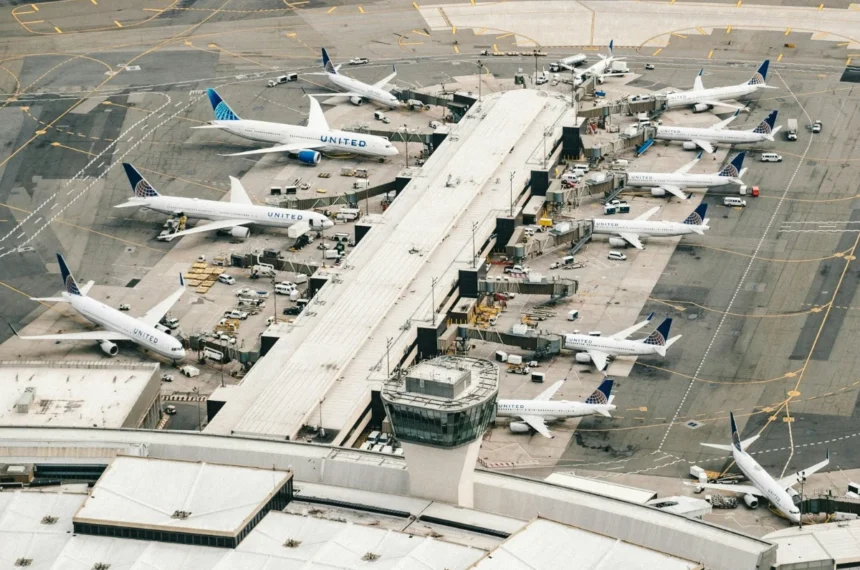
Horas após o início dos problemas na Microsoft, na tarde de sexta-feira (13/11), a Administração Federal de Aviação dos Estados Unidos (FAA) determinou a suspensão nacional das decolagens no país. A medida foi adotada após uma instabilidade nos sistemas de comunicação utilizados pelo controle de tráfego aéreo. A paralisação começou por volta das 15h30 (horário da Costa Leste dos EUA) e durou até as 20h15 do mesmo dia, resultando em mais de 12.000 voos cancelados pelas companhias aéreas ao longo da sexta-feira.
Em comunicado divulgado posteriormente, a FAA informou que equipamentos antigos ficaram instáveis após um volume excessivo de dados atingir sua rede de telecomunicações. O problema envolveu milhares de tentativas de conexão em poucos segundos, oriundos de dois pontos específicos: um radar em Amarillo, no Texas, e uma estação de radiocomunicações em El Dorado, no Arkansas, onde técnicos realizavam a substituição de um roteador.
Apesar da interrupção nas decolagens, o sistema não sofreu um apagão total. Frequências de rádio e radares continuaram operando, permitindo que os controladores mantivessem contato com as aeronaves. Os aproximadamente 3.500 aviões que já estavam no ar pousaram em segurança, e voos militares, policiais e de emergência médica seguiram operando normalmente. O sistema foi estabilizado e as operações aéreas começaram a ser retomadas ainda no dia 13, embora os reflexos tenham provocado atrasos e cancelamentos nos dias seguintes.
A coincidência entre a suspensão dos voos e a pane da Microsoft alimentou especulações sobre uma possível ação coordenada. Entretanto, o secretário de Segurança Interna dos Estados Unidos, Markwayne Mullin, afirmou que os episódios não tinham relação. As autoridades americanas também descartaram a hipótese de ataque cibernético.
Onda de ataques hackers e o papel da inteligência artificial
Enquanto os episódios da Microsoft e da FAA foram atribuídos a falhas técnicas internas, o cenário global realmente enfrenta uma escalada de crimes cibernéticos de alto impacto.
No início de mês, o Brasil registrou dois casos graves no mesmo dia (06/11): uma invasão aos sistemas do Porto de Santos, o maior complexo portuário da América Latina, e um ataque à Caixa Vida e Previdência. Este último incidente expôs nomes, CPFs, endereços, telefones e e-mails de 7,6 milhões de clientes ativos da seguradora; sem comprometer senhas ou saldos financeiros, segundo a instituição.
No exterior, a Binance, maior corretora de criptomoedas do mundo, sofreu um roubo histórico estimado em US$ 6,3 bilhões. Na Europa, uma onda de ataques atingiu mais de 500 supermercados na França e lojas na Bélgica e em Luxemburgo. Nessa situação, hackers invadiram sistemas de controle para elevar a temperatura de geladeiras e freezers, causando prejuízos milionários com alimentos estragados, além de uma empresa prestadora de serviços de banco de sangue para o governo francês.
Especialistas em segurança digital apontam que a inteligência artificial é o principal motor por trás dessa “epidemia” de invasões. Segundo levantamento internacional citado pela Reuters, quase 37 mil vulnerabilidades de segurança em softwares foram reportadas apenas no terceiro trimestre de 2026, o triplo do registrado no ano anterior. Criminosos utilizam ferramentas de IA para varrer sistemas, descobrir brechas e automatizar ataques em velocidade recorde.
Guerra cibernética e apagão global: o que é fato e o que é boato?
A sequência de incidentes tem alimentado preocupações sobre a possibilidade de uma guerra cibernética, na qual ataques digitais poderiam comprometer serviços essenciais, como energia elétrica, telecomunicações, bancos, transportes e sistemas governamentais. Embora esse tipo de ameaça seja uma preocupação real para governos e especialistas em segurança, não há evidências de que as falhas recentes tenham sido parte de uma operação coordenada para provocar um colapso tecnológico mundial.
Porém, mesmo com os esclarecimentos das autoridades e empresas, as falhas técnicas constantes e ataques hackers reais favorecem a desinformação e dão fôlego para teorias conspiratórias, como o boato sobre um suposto apagão mundial previsto para 17 de novembro de 2026. Publicações nas redes sociais afirmam que energia elétrica, internet e serviços essenciais seriam interrompidos em diversos países por até 90 dias, em uma ação supostamente ligada a um ataque cibernético.
A teoria é baseada em situações distintas e desconexas, como um episódio de Os Simpsons que apresenta um apagão fictício em Springfield, um teste do sistema de alertas de emergência dos EUA programado para o dia 17 de novembro e uma orientação da Defesa Civil brasileira para que famílias tenham kits de emergência para 72 horas.
Entretanto, não existe comunicado oficial, plano de contingência ou evidência técnica que confirme a previsão de um apagão global. O teste americano de alertas e a orientação preventiva brasileira também não indicam a existência de uma ameaça iminente. Especialistas do setor energético também destacam que as redes elétricas ao redor do planeta operam de forma descentralizada e autônoma em cada país, o que inviabiliza um desligamento simultâneo em escala global provocado por um ataque virtual.
O que está confirmado pelas autoridades e empresas de tecnologia é que não há previsão de colapso mundial, mas sim uma corrida tecnológica acirrada. Se, por um lado, ferramentas generativas podem ajudar criminosos a produzir mensagens fraudulentas mais convincentes, identificar vulnerabilidades e automatizar atividades maliciosas, por outro, as IAs também são utilizadas por equipes de segurança para monitorar redes, reconhecer comportamentos suspeitos e acelerar a correção de falhas.
Por isso, diante de todos esses casos recentes, distinguir uma falha técnica de uma vulnerabilidade ou de um ataque confirmado é fundamental. A interrupção de um serviço não significa necessariamente que houve invasão, assim como a identificação de uma brecha não comprova que ela tenha sido explorada. Acompanhar comunicados oficiais e informações verificadas continua sendo a melhor maneira de compreender os riscos reais sem transformar episódios isolados em previsões de um colapso global.
A Plataformanet é uma agência de marketing digital que traz toda semana informações sobre o mundo da tecnologia, entre outras dicas de serviços e aplicativos. Continue acessando o nosso caderno de tecnologia e acompanhe as novidades.


